こんにちは。風読珈琲店のカエデです。
普段はSEとして働いているので、社内でセキュリティ研修を受ける機会が多いのですが、先日の研修で「クレジットカードの不正利用被害額」の推移データを見て、思っていたより被害が高水準で続いていることに驚きました。キャッシュレス決済がここまで生活に浸透した今だからこそ、便利さの裏にあるリスクにも目を向けておきたいと思い、今回は最新データとセキュリティ対策についてまとめます。
「なんとなく怖い」で終わらせず、具体的な数字と対策を知っておくことが、結局いちばんの安心につながります。
2026年最新:クレジットカード不正利用の被害額
日本クレジット協会の発表によると、2025年通年のクレジットカード不正利用被害額は510億5,000万円となり、前年の555.0億円から8.0%減少しました。四半期ごとの発生率を見ても、第1四半期の0.059%から第4四半期には0.027%まで低下しており、業界全体の対策強化が徐々に効果を上げていることがうかがえます。
ただし、被害額の内訳を見ると、クレジットカード番号を盗み取って不正利用する「番号盗用」が475.4億円と全体の9割以上を占めています。カード実物を偽造する被害は減っている一方で、フィッシングサイトなどでカード番号を盗み取る手口は依然として主流であるという点は覚えておくべきでしょう。
なぜ「番号盗用」の被害がなくならないのか
番号盗用の多くは、実在するショッピングサイトやカード会社を装ったフィッシングメール・SMSがきっかけになっています。「カードが利用停止になりました」「不正利用の疑いがあります」といった不安を煽るメッセージでリンクをクリックさせ、偽サイトにカード番号や暗証番号を入力させる手口です。
最近ではフリマサイトを悪用し、闇バイトを通じて盗んだカード情報を現金化する組織的な手口も増えているとされています。個人がどれだけ気をつけていても、フィッシングメールの精度自体が年々巧妙になっているため、「自分は大丈夫」という思い込みが一番危険です。
キャッシュレス決済比率の上昇とセキュリティの関係
経済産業省によると、2025年の国内キャッシュレス決済比率は58.0%に達し、2030年には65%、将来的には80%を目指す方針が示されています。決済のキャッシュレス化が進むほど、それを狙う不正の手口も高度化していくのが実情です。
普及期にはとにかく便利さが強調されがちですが、これだけ多くの人が日常的にスマホ決済・カード決済を使うようになった今こそ、利用者一人ひとりがセキュリティの基本を押さえておく必要があります。
フィッシング耐性の高い「パスキー」とは
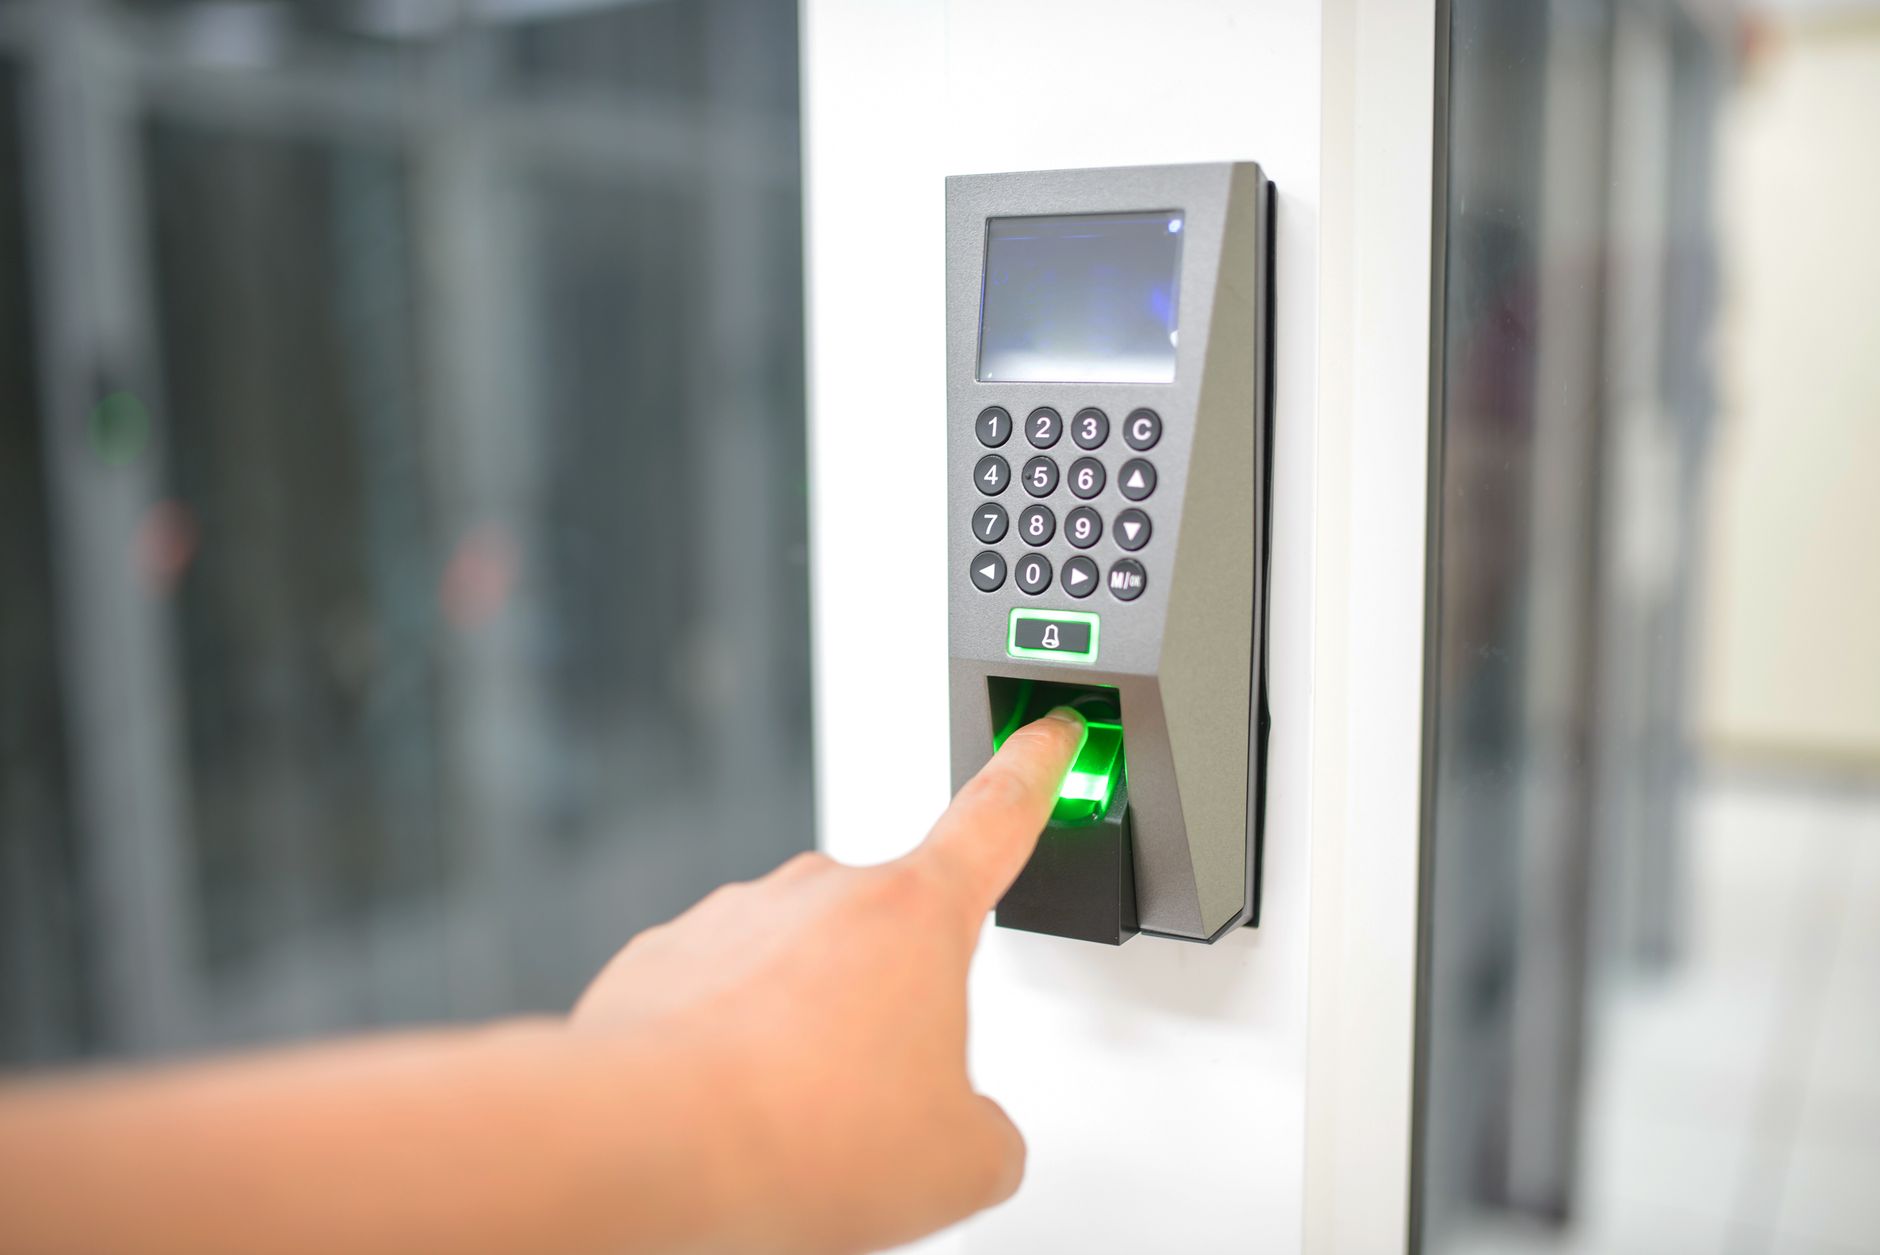
こうした状況を受けて注目されているのが、パスワードの代わりに指紋や顔認証などの生体情報を使ってログイン・決済認証を行う「パスキー」です。パスキーはIDとパスワードのような「盗まれる情報」そのものを使わない仕組みのため、フィッシングサイトに情報を入力させられても不正利用につながりにくいという特徴があります。
カード会社や決済アプリの間でも、パスキーによる本人認証サービスの導入が進みつつあります。対応しているサービスでは積極的にパスキーを設定しておくことが、最も効果的な自衛策のひとつです。
今日からできる基本のセキュリティ対策
メール・SMSのリンクを安易に踏まない
カード会社や決済アプリからの通知だと思っても、記載されたリンクからではなく、必ず公式アプリやブックマークした公式サイトからログインする習慣をつけましょう。少しの手間ですが、これだけでフィッシング被害の大半は防げます。
利用通知をオンにする
多くのカード会社・決済アプリでは、決済のたびにプッシュ通知やメールで知らせてくれる設定があります。身に覚えのない通知にすぐ気づける状態にしておくことで、不正利用があった場合も被害を最小限に抑えられます。
パスワードの使い回しをやめる
SEとして仕事柄よく感じることですが、パスワードの使い回しは不正アクセスの被害範囲を一気に広げる原因になります。決済系のアカウントだけでも、他のサービスと別のパスワードを設定し、可能であればパスキーや二段階認証に切り替えておくと安心です。
- 公式アプリ・公式サイトからのみログインする
- 決済のたびに通知が届く設定にしておく
- パスキーや二段階認証が使えるサービスは積極的に設定する
- 身に覚えのない請求は速やかにカード会社へ連絡する
QRコード決済ならではの注意点
クレジットカードだけでなく、PayPayやd払いといったQRコード決済にも独自の注意点があります。特に多いのが、店舗のQRコードにシールで別のQRコードを貼り付け、支払いを別の口座に誘導する「QRコードすり替え」の手口です。海外では実際に被害事例が報告されており、日本国内でも警戒が呼びかけられています。
支払い時には、表示された店舗名や金額が想定どおりかを必ず確認してから決済を確定する癖をつけましょう。特に個人経営の店舗や屋台形式の出店では、QRコードが不自然に浮いていないか、シールで貼られていないかを一瞬確認するだけでも防げるリスクです。
公共Wi-Fiでの決済も要注意
カフェや駅などのフリーWi-Fiは暗号化が不十分な場合があり、通信内容を盗み見られるリスクがゼロではありません。決済アプリを開く、カード情報を入力するといった操作は、できるだけモバイル回線か信頼できるWi-Fi環境で行うようにすると安心です。
万が一、不正利用にあってしまったら
多くのクレジットカードには不正利用に対する補償制度があり、原則として利用者に重大な過失がない限り、被害額は補償の対象になります。ただし、補償を受けるには「気づいてからすぐに連絡する」ことが条件になっているケースがほとんどです。利用明細はこまめに確認し、少しでも身に覚えのない取引があれば、その日のうちにカード会社へ連絡しましょう。
スマホ決済アプリについても同様で、多くのサービスに補償制度が用意されています。日頃から公式アプリの通知をオンにしておくことが、被害の早期発見につながる一番の近道です。補償の適用条件はサービスごとに細かく異なるため、普段使っているアプリの規約や補償ページを一度確認しておくと、いざというときに慌てずに済みます。
家族や友人にも教えたい、決済アプリの基本設定
自分自身がセキュリティ対策をしていても、家族や友人が同じ意識を持っているとは限りません。特にスマホ決済に不慣れな家族には、次のような基本設定だけでも一緒に確認してあげると安心です。
- 画面ロックの設定(生体認証または6桁以上のパスコード)を必ず有効にする
- 決済アプリ自体にもアプリロック(起動時の認証)を設定する
- 紛失時にすぐ利用停止できるよう、カード会社・アプリの問い合わせ先を控えておく
特にスマホを紛失した場合、決済アプリにロックがかかっていないと、そのまま不正利用につながるリスクがあります。家族のスマホを預かって設定してあげるだけでも、立派なセキュリティ対策になります。
お得なキャンペーン情報と、セキュリティ意識は両立できる
このブログでは三井住友カードやPayPay、d払いなどのキャンペーン・還元率情報をよく紹介していますが、お得な情報を追いかけることと、セキュリティに気を配ることは矛盾しません。むしろキャッシュレスを積極的に使いこなす人ほど、最低限の自衛策は身につけておくべきだと感じます。
これからの決済セキュリティ
普段の業務でシステムのセキュリティに触れている立場から見ると、決済業界全体が「パスワードに頼らない認証」へと着実にシフトしていることを感じます。生体認証の導入コストという課題はまだ残っているものの、フィッシング耐性の高さから、数年のうちにパスキーが決済認証のスタンダードになっていく可能性は十分にあると考えています。
利用者としてできることは、対応しているサービスから少しずつパスキーや生体認証に切り替えていくことです。新しい仕組みが出てきたときに「よく分からないから後回し」にせず、積極的に試してみる姿勢が、結果的に一番安全な使い方につながると思います。
クレジットカードのキャッシング/リボの「特別優遇利率0.0%」案内メールへの注意点は、下記でまとめています。
PCのOSを最新に保つことも大切なセキュリティ対策です。Windows 11の最新アップデートについては下記記事も併せてご確認ください。

「相互リンクしませんか?」といった、丁寧な文面で返信を引き出そうとする営業メールの見分け方は、下記記事でまとめています。
大規模な個人情報漏えいが起きたときの確認方法と対策は、下記記事も併せてご確認ください。
ランサムウェア集団Qilinが「日本のセキュリティは世界最悪」と発言したニュースについての所感は、下記記事も併せてご確認ください。
SNSで広がる投資詐欺の手口と見分け方は、下記記事にまとめています。
バーチャルカードを狙う詐欺の手口と注意点は、下記記事にまとめています。
まとめ
- 2025年のクレジットカード不正利用被害額は510.5億円で前年比8.0%減、ただし依然として高水準
- 被害の9割以上はカード番号を盗み取る「番号盗用」によるもの
- パスキーはフィッシング耐性が高く、対応サービスでは積極的に設定するのがおすすめ
- 公式アプリからのログイン・利用通知のオン・パスワードの使い回し防止が基本の自衛策
- 不正利用に気づいたら、その日のうちにカード会社・決済アプリへ連絡する
便利なキャッシュレス生活を安心して続けるために、まずは今日、自分の決済アプリの通知設定とパスキー対応状況を確認してみてください。ついでに家族のスマホの画面ロックも一緒にチェックしておくと、より安心です。